اهمیت فایروال برای سازمان ها
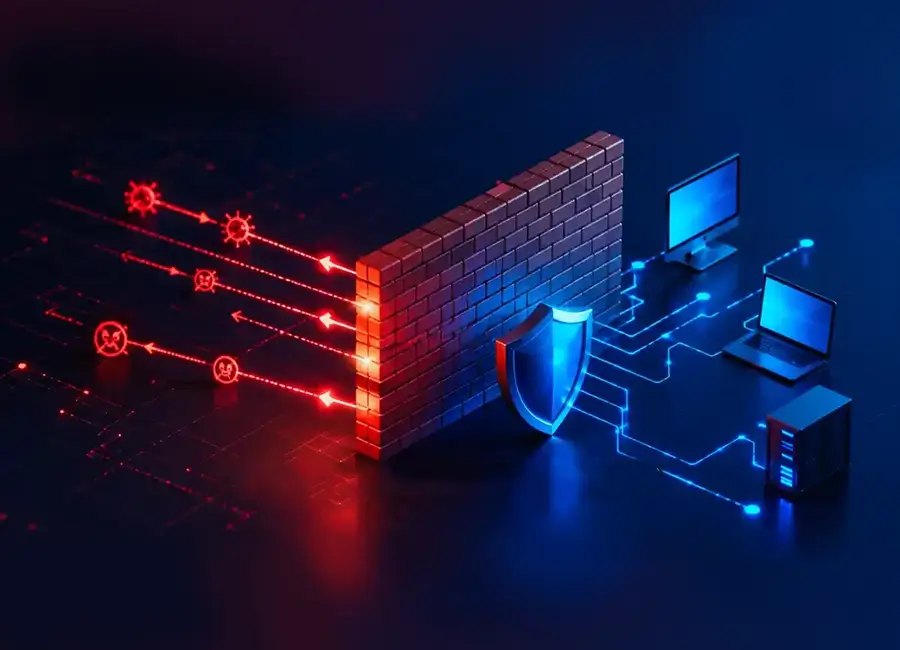
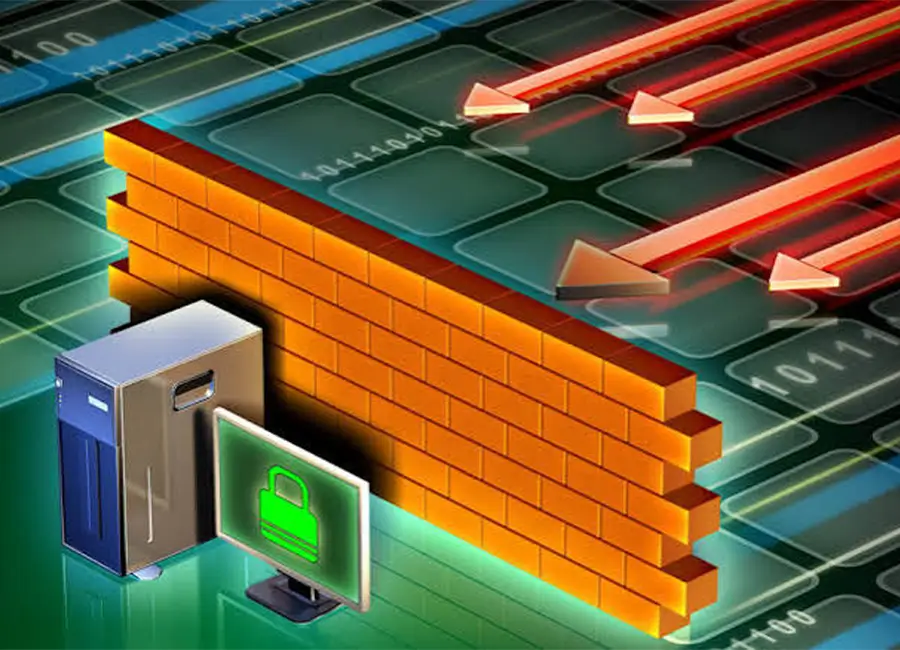
شبکه سازمانی بدون فایروال، معمولاً دید و کنترل مناسبی بر ارتباطات داخلی و خارجی ندارد. سیستمها، سرورها و سرویسهای مختلف ممکن است از مسیرهایی با سطح امنیتی نامشخص به اینترنت یا شبکههای دیگر متصل باشند. فایروال، نقطهای متمرکز برای اعمال سیاستهای امنیتی و مدیریت این ارتباطات ایجاد میکند.
جلوگیری از دسترسیهای غیرمجاز
فایروال با بررسی آدرسهای IP، پورتها، پروتکلها، کاربران و نوع ترافیک، تنها ارتباطات مجاز را عبور میدهد. این کنترل از اتصال مستقیم مهاجمان به سرویسهای حساس مانند RDP، SSH، دیتابیس و پنلهای مدیریتی جلوگیری میکند.
کنترل مصرف اینترنت
در بسیاری از سازمانها، بخش زیادی از پهنای باند صرف دانلودهای غیرضروری، سرویسهای استریم، شبکههای اجتماعی یا نرمافزارهای نامرتبط میشود. با قابلیتهایی مانند Web Filtering و Application Control میتوان مصرف اینترنت را مدیریت و منابع را به سرویسهای ضروری اختصاص داد.
کاهش ریسک بدافزار و حملات سایبری
فایروالهای نسل جدید با قابلیتهایی مانند Intrusion Prevention، فیلترینگ محتوا، کنترل برنامهها و بررسی ترافیک، رفتارهای مشکوک را شناسایی میکنند. این قابلیتها جایگزین کامل آنتیویروس یا امنیت سرور نیستند، اما یک لایه مهم در معماری دفاعی سازمان ایجاد میکنند.
اتصال امن شعب و کاربران دورکار
فایروال میتواند ارتباط رمزنگاریشده میان دفتر مرکزی، شعب، سرورها و کاربران دورکار را برقرار کند. Site-to-Site VPN برای اتصال دائمی شعب و Client-to-Site VPN برای دسترسی کاربران خارج از سازمان استفاده میشود.
ایجاد دید مدیریتی بر ترافیک شبکه
بدون لاگگیری و گزارشگیری، مشخص نیست چه کاربری به چه سرویسی متصل شده یا کدام سیستم بیشترین ترافیک را مصرف میکند. فایروال با ثبت رویدادها و ارائه گزارشهای تحلیلی، مدیریت شبکه را دقیقتر میکند.