
فایروال، یکی از مهمترین اجزای امنیت شبکه است که وظیفه کنترل ترافیک ورودی و خروجی، جلوگیری از دسترسیهای غیرمجاز و مدیریت ارتباط کاربران با منابع سازمانی را بر عهده دارد. بااینحال، خرید یک تجهیز فایروال یا فعالکردن چند قانون پیشفرض، بهتنهایی امنیت قابلاعتمادی ایجاد نمیکند. فایروال باید بر اساس توپولوژی شبکه، تعداد کاربران، نوع سرویسها، ساختار شعب، نیاز به دورکاری، پهنای باند و سطح حساسیت اطلاعات طراحی و پیکربندی شود. آیتی پینگ خدمات مشاوره، انتخاب تجهیز، راهاندازی، پیکربندی، سختسازی، مستندسازی و پشتیبانی فایروالهای سازمانی را متناسب با نیاز کسبوکار اجرا میکند.
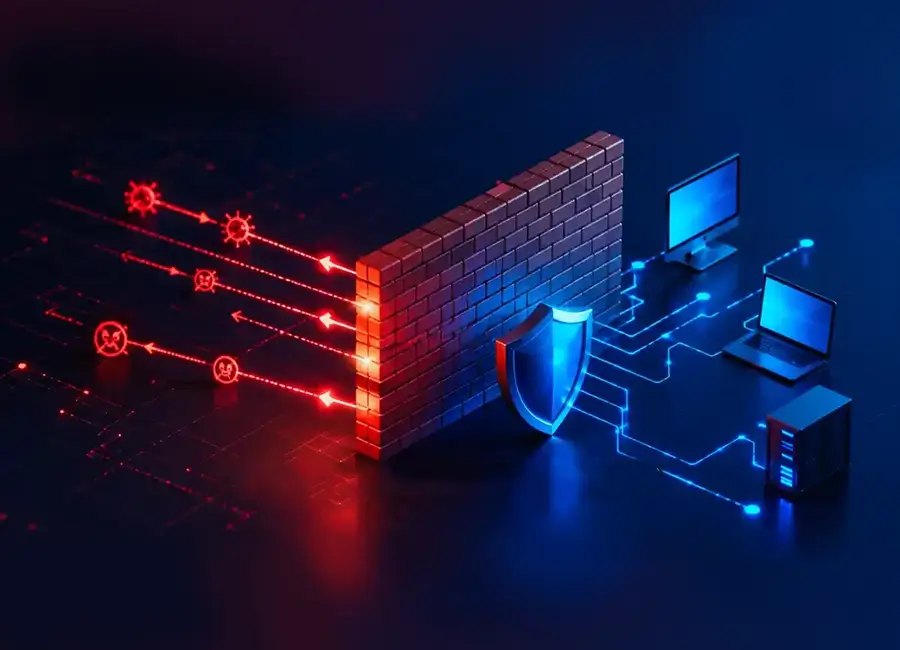
راهاندازی فایروال شامل چه خدماتی میشود؟
راهاندازی فایروال یک پروژه چندمرحلهای است که از بررسی زیرساخت موجود شروع میشود و با تست، مستندسازی و پشتیبانی ادامه پیدا میکند. هدف، ایجاد امنیت مؤثر بدون کاهش غیرضروری سرعت یا اختلال در سرویسهای سازمانی است.
مهمترین خدمات این پروژه شامل موارد زیر است:
- بررسی شبکه، سرورها، کاربران و مسیرهای ارتباطی
- انتخاب فایروال متناسب با ظرفیت و نوع کسبوکار
- نصب و راهاندازی فایروال سختافزاری یا مجازی
- طراحی ساختار WAN، LAN و DMZ
- پیکربندی NAT، Port Forwarding و Routing
- تعریف قوانین دسترسی و کنترل ترافیک
- راهاندازی VPN برای شعب و کاربران دورکار
- تنظیم Web Filtering، Application Control و IPS در صورت نیاز
- ایجاد اینترنت پشتیبان و Failover
- ثبت لاگها و راهاندازی مانیتورینگ
- سختسازی دسترسی مدیریتی
- تست عملکرد، امنیت و سناریوهای قطعی
- آموزش مدیر شبکه و تحویل مستندات فنی
اهمیت فایروال برای سازمان ها
شبکه سازمانی بدون فایروال، معمولاً دید و کنترل مناسبی بر ارتباطات داخلی و خارجی ندارد. سیستمها، سرورها و سرویسهای مختلف ممکن است از مسیرهایی با سطح امنیتی نامشخص به اینترنت یا شبکههای دیگر متصل باشند. فایروال، نقطهای متمرکز برای اعمال سیاستهای امنیتی و مدیریت این ارتباطات ایجاد میکند.
جلوگیری از دسترسیهای غیرمجاز
فایروال با بررسی آدرسهای IP، پورتها، پروتکلها، کاربران و نوع ترافیک، تنها ارتباطات مجاز را عبور میدهد. این کنترل از اتصال مستقیم مهاجمان به سرویسهای حساس مانند RDP، SSH، دیتابیس و پنلهای مدیریتی جلوگیری میکند.
کنترل مصرف اینترنت
در بسیاری از سازمانها، بخش زیادی از پهنای باند صرف دانلودهای غیرضروری، سرویسهای استریم، شبکههای اجتماعی یا نرمافزارهای نامرتبط میشود. با قابلیتهایی مانند Web Filtering و Application Control میتوان مصرف اینترنت را مدیریت و منابع را به سرویسهای ضروری اختصاص داد.
کاهش ریسک بدافزار و حملات سایبری
فایروالهای نسل جدید با قابلیتهایی مانند Intrusion Prevention، فیلترینگ محتوا، کنترل برنامهها و بررسی ترافیک، رفتارهای مشکوک را شناسایی میکنند. این قابلیتها جایگزین کامل آنتیویروس یا امنیت سرور نیستند، اما یک لایه مهم در معماری دفاعی سازمان ایجاد میکنند.
اتصال امن شعب و کاربران دورکار
فایروال میتواند ارتباط رمزنگاریشده میان دفتر مرکزی، شعب، سرورها و کاربران دورکار را برقرار کند. Site-to-Site VPN برای اتصال دائمی شعب و Client-to-Site VPN برای دسترسی کاربران خارج از سازمان استفاده میشود.
ایجاد دید مدیریتی بر ترافیک شبکه
بدون لاگگیری و گزارشگیری، مشخص نیست چه کاربری به چه سرویسی متصل شده یا کدام سیستم بیشترین ترافیک را مصرف میکند. فایروال با ثبت رویدادها و ارائه گزارشهای تحلیلی، مدیریت شبکه را دقیقتر میکند.
انتخاب فایروال مناسب برای سازمان
انتخاب فایروال باید بر اساس ظرفیت واقعی و نیاز عملیاتی انجام شود، نه صرفاً برند یا تعداد قابلیتهای درجشده در کاتالوگ. تجهیزی که برای تعداد مشخصی از کاربران طراحی شده، ممکن است با فعالسازی قابلیتهای امنیتی و افزایش ترافیک، عملکرد متفاوتی داشته باشد.
فایروال سختافزاری
فایروال سختافزاری بهصورت مستقل در مرز شبکه قرار میگیرد و وظیفه پردازش ترافیک، VPN، NAT و سیاستهای امنیتی را بر عهده دارد. این مدل برای سازمانهایی مناسب است که به پایداری، مدیریت متمرکز، قابلیت توسعه و امنیت مستمر نیاز دارند.
فایروال نرمافزاری یا مجازی
فایروال مجازی روی سرور یا بستر مجازیسازی اجرا میشود و برای برخی سازمانها، دیتاسنترها و محیطهایی که انعطافپذیری اهمیت دارد، گزینه مناسبی است. در این مدل، ظرفیت سرور، طراحی شبکه مجازی و نحوه جداسازی ترافیک باید با دقت بررسی شود.
برندها و پلتفرمهای قابل استفاده
بسته به نیاز پروژه، از راهکارهای متداولی مانند MikroTik، Fortinet، Sophos، pfSense، OPNsense، Cisco و سایر تجهیزات سازمانی استفاده میشود. انتخاب نهایی به بودجه، تعداد کاربران، حجم ترافیک، نیاز به VPN، سطح امنیت و قابلیت پشتیبانی بستگی دارد.
شاخصهای مهم در انتخاب تجهیز
- تعداد کاربران و دستگاههای متصل
- پهنای باند اینترنت و تعداد لینکها
- تعداد ارتباطات VPN
- نیاز به IPS و کنترل برنامهها
- وجود چند شعبه یا دیتاسنتر
- نیاز به High Availability
- قابلیت ثبت و نگهداری لاگ
- امکان توسعه در آینده
- خدمات گارانتی و پشتیبانی تجهیز
از آیتی پینگ مشاوره بگیرید
معماری و پیکربندی فایروال چگونه انجام میشود؟
فایروال باید متناسب با ساختار شبکه در جایگاه صحیح قرار گیرد. پیکربندی نادرست ممکن است باعث بازماندن مسیرهای ناامن، قطع سرویسهای ضروری یا ایجاد گلوگاه در ارتباطات شود.
طراحی نواحی شبکه
در بسیاری از پروژهها، شبکه به بخشهایی مانند LAN، WAN، DMZ، شبکه مهمان، شبکه سرورها و شبکه مدیریت تقسیم میشود. DMZ برای سرویسهایی کاربرد دارد که باید از اینترنت قابل دسترسی باشند، اما نباید به شبکه داخلی دسترسی آزاد داشته باشند.
تعریف قوانین دسترسی
قوانین فایروال باید بر اساس اصل حداقل دسترسی طراحی شوند. یعنی هر ارتباطی بهصورت پیشفرض مجاز نباشد و فقط مسیرهایی که برای فعالیت سازمان ضروری هستند، اجازه عبور دریافت کنند. نامگذاری استاندارد Ruleها، ثبت توضیحات و تعیین زمان بازبینی، مدیریت آینده را سادهتر میکند.
تنظیم NAT و Port Forwarding
برای انتشار برخی سرویسها در اینترنت، ممکن است به NAT یا Port Forwarding نیاز باشد. این تنظیمات باید با حداقل سطح دسترسی و در صورت امکان همراه با VPN، محدودسازی IP و احراز هویت قوی اجرا شوند. بازکردن مستقیم پورتهای حساس مانند RDP، بدون لایههای حفاظتی، رویکرد ایمنی نیست.
ایجاد شبکه DMZ
وبسرور، میلسرور، سامانههای پرتال یا سرویسهایی که از اینترنت قابل دسترسی هستند، بهتر است در ناحیهای جداگانه قرار گیرند. این ساختار در صورت نفوذ به سرویس عمومی، از دسترسی مستقیم مهاجم به شبکه داخلی جلوگیری میکند.
پیادهسازی VPN
برای اتصال شعب، از Site-to-Site VPN و برای کاربران دورکار از Client-to-Site VPN استفاده میشود. نوع پروتکل، روش احراز هویت، سطح دسترسی و ظرفیت رمزنگاری بر اساس تجهیزات و تعداد کاربران تعیین خواهد شد.
قابلیتهای امنیتی فایروال
همه پروژهها به فعالسازی تمام قابلیتهای فایروال نیاز ندارند. هر قابلیت باید بر اساس نوع تهدید و منابع سختافزاری تجهیز انتخاب و تنظیم شود.
کنترل برنامهها و وبسایتها
با Application Control میتوان برنامههای خاص را شناسایی و محدود کرد. Web Filtering نیز امکان اعمال سیاست برای گروههای مختلف کاربران، مسدودسازی دستههای نامناسب و کنترل دسترسی به وبسایتها را فراهم میکند.
سیستم جلوگیری از نفوذ یا IPS
IPS با بررسی الگوهای ترافیک، تلاش برای سوءاستفاده از آسیبپذیریها، اسکن پورت و حملات شناختهشده را شناسایی میکند. فعالسازی آن باید با توجه به توان فایروال انجام شود تا باعث افت شدید کارایی یا ایجاد خطاهای کاذب نشود.
کنترل پهنای باند و QoS
در سازمانهایی که از ویپ، ویدئوکنفرانس، نرمافزارهای ابری یا سرویسهای حساس استفاده میکنند، اولویتبندی ترافیک اهمیت زیادی دارد. QoS میتواند کیفیت سرویسهای مهم را در زمان افزایش مصرف اینترنت حفظ کند.
لاگگیری و گزارشگیری
ثبت ترافیک مجاز و مسدودشده، تلاشهای ورود، رخدادهای VPN، تغییرات تنظیمات و هشدارهای امنیتی برای تحلیل و عیبیابی ضروری است. مدت نگهداری لاگها باید بر اساس نیاز سازمان و ظرفیت ذخیرهسازی تعیین شود.
مراحل اجرای راهاندازی فایروال در آیتی پینگ
اجرای پروژه بهصورت کنترلشده انجام میشود تا کمترین اختلال در فعالیت جاری سازمان ایجاد شود.
- جلسه کشف نیاز: بررسی تعداد کاربران، سرویسها، شعب، پهنای باند، مشکلات فعلی و اهداف امنیتی.
- ممیزی شبکه: شناسایی توپولوژی، آدرسدهی، تجهیزات، سرورها، پورتها و مسیرهای ارتباطی.
- انتخاب تجهیز یا پلتفرم: تعیین مدل فایروال با توجه به ظرفیت، قابلیتها، بودجه و امکان توسعه.
- طراحی سناریوی اجرایی: تهیه نقشه اتصال، نواحی شبکه، قوانین دسترسی، VPN، NAT و سیاستهای امنیتی.
- پیادهسازی و سختسازی: نصب تجهیز، اعمال تنظیمات، محدودسازی دسترسی مدیریتی و انتقال کنترلشده ترافیک.
- تست و بهینهسازی: بررسی سرویسها، VPN، اینترنت، لاگها، سرعت، Failover و مسیرهای مجاز و غیرمجاز.
- تحویل و مستندسازی: ارائه اطلاعات پیکربندی، نقشه شبکه، فهرست Ruleها و آموزش مدیر شبکه.
- پشتیبانی پس از اجرا: اصلاح سیاستها، بررسی رخدادها، بهروزرسانی و توسعه تنظیمات.
مدت زمان راهاندازی فایروال چقدر است؟
مدت اجرای پروژه به نوع فایروال و پیچیدگی شبکه بستگی دارد. راهاندازی یک فایروال برای دفتر کوچک با یک لینک اینترنت و چند قانون پایه، سریعتر از پروژهای با چند شعبه، سرورهای متعدد، VPN، DMZ، اینترنت پشتیبان و سیاستهای پیچیده انجام میشود.
بازههای زمانی تقریبی:
- پروژه ساده: یک تا دو روز کاری
- سازمان متوسط: دو تا پنج روز کاری
- پروژه چندشعبهای یا سازمانی: یک تا چند هفته
- پروژه همراه با ممیزی، مهاجرت و تست کامل: بر اساس دامنه پروژه و برنامه زمانبندی
این زمان شامل بررسی، طراحی، پیکربندی، تست و تحویل است. در صورت نیاز به خرید تجهیز، آمادهسازی رک، اصلاح کابلکشی یا تغییرات گسترده شبکه، زمان اجرا افزایش پیدا میکند.
هزینه راهاندازی فایروال چقدر است؟
هزینه راهاندازی فایروال به دو بخش اصلی تقسیم میشود: هزینه تجهیزات و لایسنس و هزینه طراحی، پیادهسازی و پشتیبانی فنی. اعلام قیمت ثابت بدون شناخت ساختار شبکه، تعداد کاربران و سطح قابلیتهای موردنیاز، برآورد دقیقی ایجاد نمیکند.
عوامل مؤثر بر هزینه عبارتاند از:
- برند و مدل فایروال
- سختافزاری یا مجازیبودن راهکار
- ظرفیت پردازش ترافیک
- تعداد کاربران و لینکهای اینترنت
- تعداد تونلهای VPN
- نیاز به IPS، فیلترینگ و کنترل برنامهها
- تعداد شعب و شبکههای داخلی
- نیاز به HA و فایروال پشتیبان
- پیچیدگی Ruleها و ساختار DMZ
- نیاز به مانیتورینگ و نگهداری لاگ
- وضعیت شبکه و نیاز به اصلاحات جانبی
- سطح پشتیبانی و SLA
پروژه میتواند در قالبهای زیر قیمتگذاری شود:
- مشاوره و طراحی فایروال
- راهاندازی و پیکربندی یک تجهیز
- مهاجرت از فایروال قدیمی به تجهیز جدید
- راهاندازی VPN و ارتباط شعب
- پیادهسازی فایروال سازمانی با مانیتورینگ
- قرارداد پشتیبانی و بهینهسازی دورهای
پس از بررسی فنی، آیتی پینگ برآورد هزینه و پروپوزال اختصاصی را بر اساس نیاز واقعی سازمان ارائه میکند.
برای دریافت قیمت راهاندازی فایروال، درخواست مشاوره و ارزیابی زیرساخت از آیتی پینگ ثبت کنید.
چرا راهاندازی فایروال را به آیتی پینگ بسپاریم؟
راهاندازی فایروال فقط واردکردن چند Rule در پنل مدیریتی نیست. قوانین باید با شبکه، سرورها، ارتباطات دورکاری، ویپ و سیاستهای سازمان هماهنگ باشند. آیتی پینگ پروژه را از تحلیل نیاز آغاز میکند و تا تست، مستندسازی و پشتیبانی ادامه میدهد.
مزیتهای اجرای پروژه توسط آیتی پینگ:
- طراحی متناسب با اندازه و ریسک سازمان
- شناخت تجهیزات MikroTik، Fortinet، Cisco و راهکارهای نرمافزاری
- توجه همزمان به امنیت و کارایی شبکه
- جلوگیری از Ruleهای اضافی و پیکربندیهای مبهم
- مستندسازی قوانین و ساختار دسترسی
- امکان پشتیبانی و بازبینی دورهای
- هماهنگی با خدمات امنیت شبکه، امنیت سرور و دورکاری
راهاندازی فایروال؛ کنترل هوشمند مرزهای شبکه سازمان
فایروال زمانی بیشترین ارزش را ایجاد میکند که بخشی از یک معماری امنیتی منسجم باشد. انتخاب تجهیز مناسب، طراحی نواحی شبکه، تعریف قوانین حداقلی، ایمنسازی VPN، مدیریت NAT، ثبت لاگ، کنترل دسترسی مدیریتی و پشتیبانی مستمر، مجموعه اقداماتی هستند که یک فایروال سازمانی را به ابزار واقعی حفاظت از زیرساخت تبدیل میکنند. آیتی پینگ با بررسی وضعیت امینت و زیرساخت شبکه و نیازهای عملیاتی، راهکار مناسب را طراحی و اجرا میکند؛ بدون آنکه پیکربندیهای غیرضروری یا هزینههای پیشبینینشده به سازمان تحمیل شود. برای دریافت مشاوره، اطلاع از مدت زمان اجرا و دریافت برآورد هزینه راهاندازی فایروال، با کارشناسان مجموعه آی تی پینگ در ارتباط باشید.
سوالات متداول راهاندازی فایروال
آیا هر سازمانی به فایروال سختافزاری نیاز دارد؟
برای شبکههای سازمانی، فایروال سختافزاری یا راهکار مجازی مناسب معمولاً امنیت و مدیریت بهتری از تنظیمات ساده روترهای خانگی فراهم میکند.
تفاوت فایروال با روتر چیست؟
روتر مسیر عبور ترافیک را تعیین میکند، اما فایروال علاوه بر مسیریابی، قوانین امنیتی، کنترل دسترسی، VPN و بررسی ترافیک را نیز اجرا میکند.
آیا راهاندازی فایروال باعث کندی اینترنت میشود؟
اگر تجهیز متناسب با ظرفیت شبکه انتخاب و بهدرستی پیکربندی شود، کاهش محسوسی ایجاد نمیشود. انتخاب ضعیف یا فعالسازی نادرست قابلیتها میتواند عملکرد را کاهش دهد.
آیا امکان اتصال شعب و کاربران دورکار وجود دارد؟
بله، با استفاده از Site-to-Site VPN برای شعب و Client-to-Site VPN برای کاربران دورکار، ارتباط رمزنگاریشده قابل پیادهسازی است.
مدت زمان راهاندازی فایروال چقدر است؟
پروژههای ساده معمولاً یک تا دو روز کاری زمان میبرند؛ پروژههای چندشعبهای یا دارای مهاجرت و تنظیمات پیشرفته، زمان بیشتری نیاز دارند.
هزینه راهاندازی فایروال چگونه محاسبه میشود؟
مدل تجهیز، تعداد کاربران، پهنای باند، VPN، قابلیتهای امنیتی، تعداد شعب و سطح پشتیبانی بر هزینه نهایی اثر میگذارند.
آیا پس از راهاندازی، پشتیبانی هم ارائه میشود؟
بله، پشتیبانی میتواند شامل رفع خطا، اصلاح Ruleها، بررسی لاگها، بهروزرسانی، مانیتورینگ و توسعه تنظیمات باشد.
اولین قدم برای شروع پروژه چیست؟
ارزیابی زیرساخت و جلسه کشف نیاز است. پس از این مرحله، مدل فایروال، سناریوی اجرایی، زمانبندی و هزینه مشخص میشود.