اصول مهندسی و معماری بستر دورکاری سازمانی
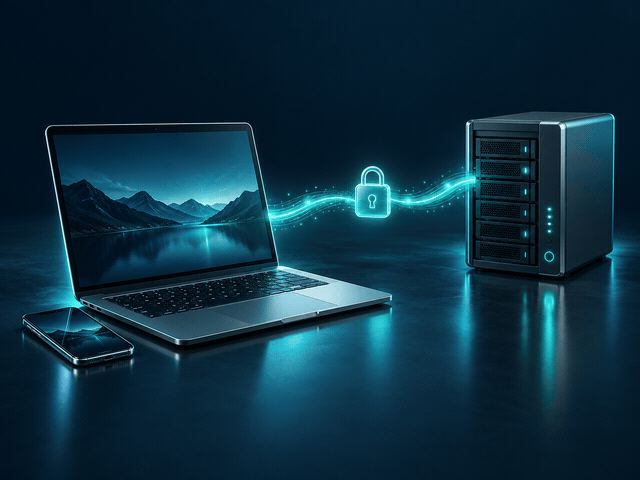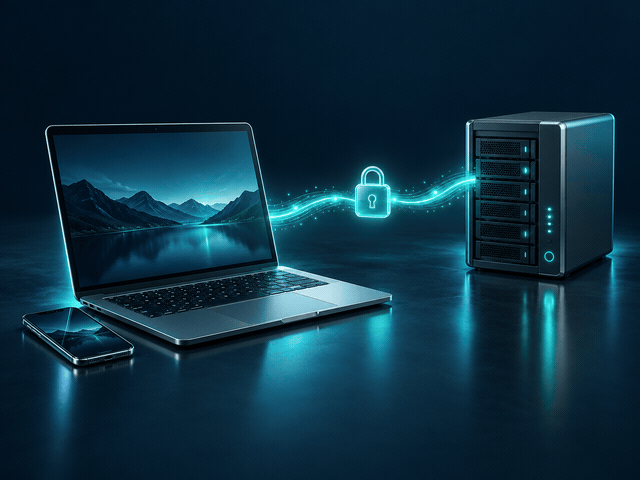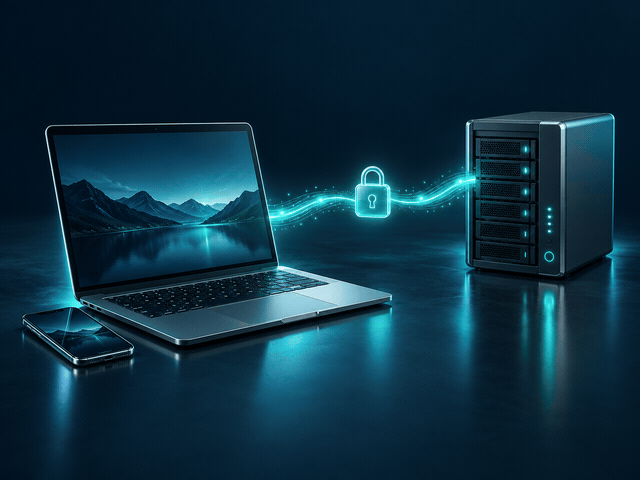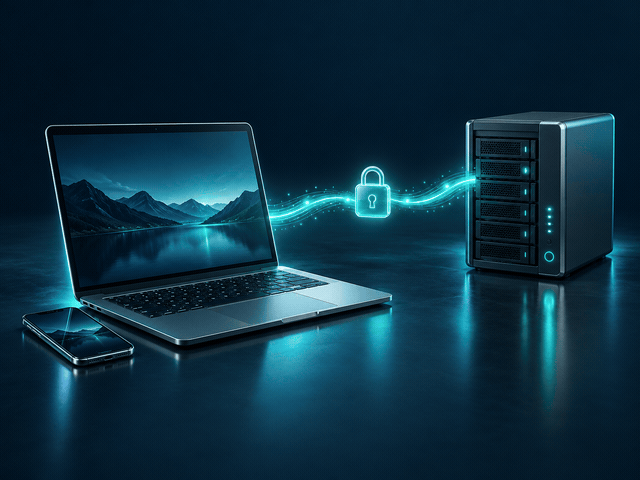
طراحی یک بستر دورکاری استاندارد نیازمند تفکیک لایههای دسترسی، مدیریت ترافیک و ایزولهسازی کلاینتهای خارج از سازمان است. این معماری تضمین میکند که منابع حساس شبکه تنها در دسترس افراد مجاز قرار گیرد و عملکرد سیستم دچار اختلال نشود.
گذار از دسترسیهای ناامن به زیرساخت استاندارد سازمانی
پورتفورواردینگ مستقیم پروتکل RDP روی آیپی استاتیک یکی از شایعترین علل نفوذ باجافزارها به سرورهای شرکتی است. معماری استاندارد دورکاری، با ایجاد لایههای امنیتی میانی و احراز هویت پیش از ورود به شبکه، دسترسی مستقیم به پورتهای حیاتی را به طور کامل مسدود میکند.
تفکیک ترافیک شبکه محلی از کاربران راه دور
کاربران دورکار نباید به تمام سگمنتهای شبکه محلی (LAN) دسترسی آزاد داشته باشند. با استفاده از VLANبندی و اعمال رولهای فایروال، ترافیک کاربران ریموت در یک محدوده ایزوله هدایت میشود تا دسترسی آنها صرفاً به سرور یا نرمافزار موردنیاز محدود گردد.
تضمین پایداری ارتباط و جلوگیری از قطعی سشنهای کاری
قطعیهای مکرر اینترنت و بستهشدن ناگهانی سشنهای کاری باعث از بین رفتن اطلاعات ذخیرهنشده و نارضایتی کاربران میشود. تنظیم Keep-Alive و بهینهسازی تایماوتهای شبکه در تجهیزات اکتیو، پایداری اتصالات راه دور را در بستر اینترنت تضمین میکند.
از آیتی پینگ مشاوره بگیرید